한 사용자가 본사와 협력사의 업무를 모두 처리하는 서비스에서는 조직 전환이 자주 일어납니다. 문제는 화면의 조직 이름을 바꾼 것과 저장 요청의 대상이 바뀐 것이 항상 같지 않다는 점입니다. 이전 탭이나 작성 중인 폼이 남아 있으면 다른 조직에 데이터를 넣을 수 있습니다. 편리한 전환 기능에는 작업 대상을 확실하게 묶는 설계가 필요합니다.
사용자 신원과 조직 권한을 분리한다
로그인은 누가 접속했는지를 확인합니다. 어떤 조직의 어떤 자료에 접근할 수 있는지는 별도의 권한 판단입니다. 같은 사용자가 한 조직에서는 관리자이고 다른 조직에서는 조회자일 수 있으므로 전역 역할 하나로 모든 접근을 처리하지 않습니다.
사용자와 조직의 소속 관계, 조직별 역할, 대상 자원의 소유 조직을 서버에서 검증합니다. 클라이언트가 보낸 조직 ID는 요청 대상일 뿐 권한의 증거가 아닙니다. ID를 바꿔 요청해도 다른 조직 데이터가 반환되지 않아야 합니다.
현재 조직을 눈에 보이게 만든다
조직 전환 메뉴에만 이름을 표시하면 긴 폼을 작성하는 동안 대상이 잊힐 수 있습니다. 편집 화면과 중요한 저장 동작 근처에도 조직 이름을 보여 줍니다. 이름이 유사한 조직은 추가 식별 정보로 구분하고 색상만으로 차이를 전달하지 않습니다.
삭제, 대량 발송, 청구 확정처럼 영향이 큰 작업에는 대상 조직과 범위를 다시 요약합니다. 모든 클릭에 확인창을 넣기보다는 오류 비용이 큰 지점에 맥락을 제공하는 편이 좋습니다. 명확한 대상 표시는 보안 검증과 함께 필요한 사용성 장치입니다.
오래 열린 탭을 먼저 생각한다
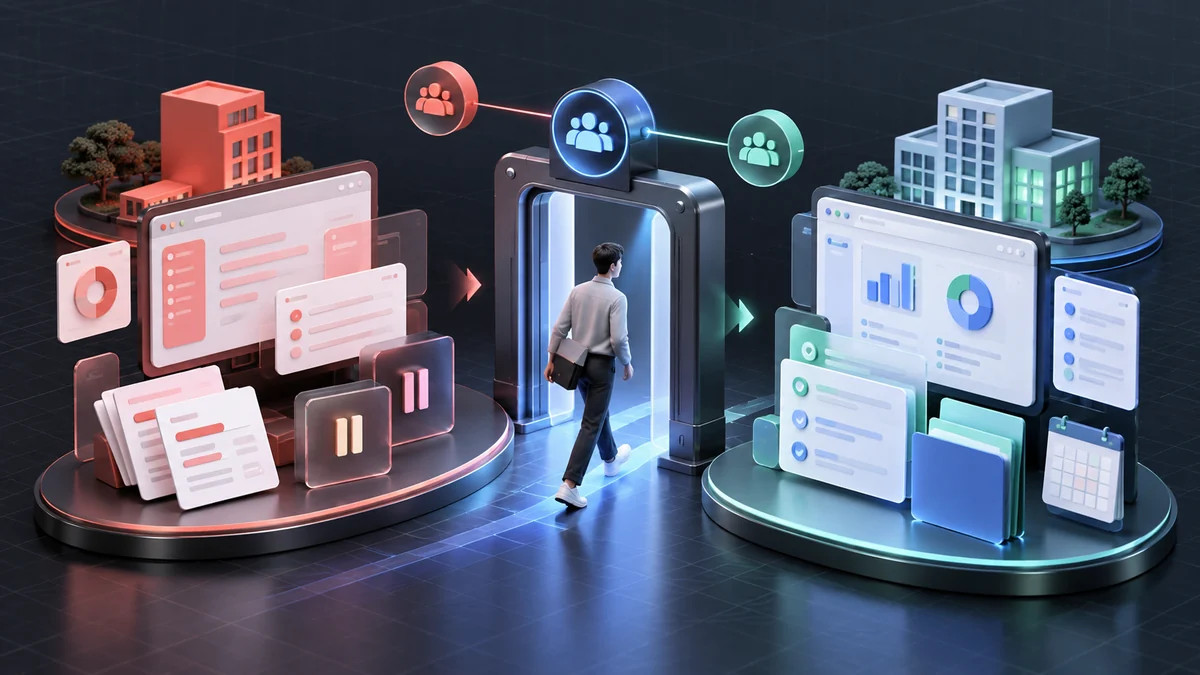
가상 사례로 첫 번째 탭에서 조직 A의 문서를 작성하다 두 번째 탭에서 조직 B로 전환했다고 해 봅시다. 서버 세션의 현재 조직 하나만 참조하면 첫 탭의 저장이 B로 향할 수 있습니다. 작성 시작 당시의 대상과 최종 저장 대상이 달라지는 것입니다.
폼과 문서에 명시적인 조직 식별자를 연결하고 저장 시 자원 소속을 확인합니다. 조직 전환 후 이전 폼을 계속 사용할지, 읽기 전용으로 바꿀지, 재확인을 요구할지 정책을 정합니다. 어느 방식을 택해도 사용자에게 보이는 대상과 서버 처리 대상이 일치해야 합니다.
비동기 작업에도 조직을 고정한다
보고서 생성과 대량 업로드는 요청 이후에 실행될 수 있습니다. 작업자가 실행될 때 사용자의 최신 조직 선택값을 다시 읽어서는 안 됩니다. 작업 생성 시 조직과 요청자, 입력 범위를 불변의 작업 정보로 저장해야 합니다.
실행 시점의 권한 재검증 정책도 정합니다. 요청 후 소속이 해제된 사용자의 작업을 계속할지 중단할지는 업무에 따라 다르지만 암묵적으로 결정해서는 안 됩니다. 완료 파일 다운로드도 별도의 접근 검사 대상이며 알림 수신자를 조직 경계에 맞춰 제한합니다.
캐시와 검색에도 같은 경계를 적용한다
서버 API가 안전해도 브라우저 캐시에 이전 조직의 목록이 남으면 전환 직후 다른 자료가 보일 수 있습니다. 데이터 캐시 키에 조직을 포함하고 전환 시 이전 요청의 늦은 응답이 현재 화면을 덮지 않게 합니다.
검색 자동완성, 최근 문서, 알림 개수, 임시 저장도 조직별 정보입니다. 주요 업무 화면만 분리하고 주변 기능을 공용으로 두면 의도하지 않은 노출이 생길 수 있습니다. 조직 전환을 하나의 메뉴가 아니라 데이터 흐름 전체의 경계 변경으로 봅니다.
교차 조직 테스트와 감사 기록을 남긴다
권한이 다른 두 조직과 한 사용자를 준비해 탭 전환, 오래된 폼 제출, 작업 실행 중 소속 해제, 조직 ID 변조를 시험합니다. 읽기뿐 아니라 수정·삭제·파일 다운로드도 확인합니다. 서버가 거부할 때 화면은 작성 내용을 안전하게 처리해야 합니다.
감사 기록에는 행위자, 대상 조직, 자원, 결과와 요청 식별자를 남깁니다. 누가 어떤 조직으로 처리했는지 설명할 수 있어야 실수와 침해를 조사할 수 있습니다. 다중 조직 서비스의 기본은 빠른 전환보다 명확하고 검증된 작업 대상입니다.
실무 체크리스트
- 모든 요청에서 사용자·조직·자원의 관계를 검증하는가
- 오래된 탭과 작성 중 폼의 저장 대상이 고정돼 있는가
- 캐시·검색·작업 큐·다운로드에도 조직 경계가 있는가
참고 자료: OWASP Authorization Cheat Sheet. OWASP는 최소 권한, 기본 거부, 요청별 권한 검증을 권고합니다. 탭·폼·작업 큐의 조직 고정은 이 원칙을 다중 조직 업무에 적용한 설계 제안입니다.
본문 이미지는 이해를 돕기 위해 생성한 개념 삽화이며 실제 측정 자료나 고객 현장 사진이 아닙니다.
#멀티테넌트 #SaaS보안 #조직전환 #권한관리 #B2B서비스 #테넌트격리 #접근제어 #비동기작업 #웹보안 #사용자경험