업로드된 파일을 검사 전 공개하지 않고 격리, 스캔, 승인, 거부 상태로 관리하는 실무 설계입니다.
어디서 문제가 시작될까
고객 게시판이나 업무 시스템에서 파일을 받는 순간 그 파일이 신뢰되는 것은 아닙니다. 확장자가 PDF여도 내용은 다른 형식일 수 있고, 검사 전 미리보기 작업이 취약한 파서를 실행할 수 있습니다. 업로드 성공 메시지와 안전하게 이용 가능한 상태를 분리해야 합니다.
설계의 핵심
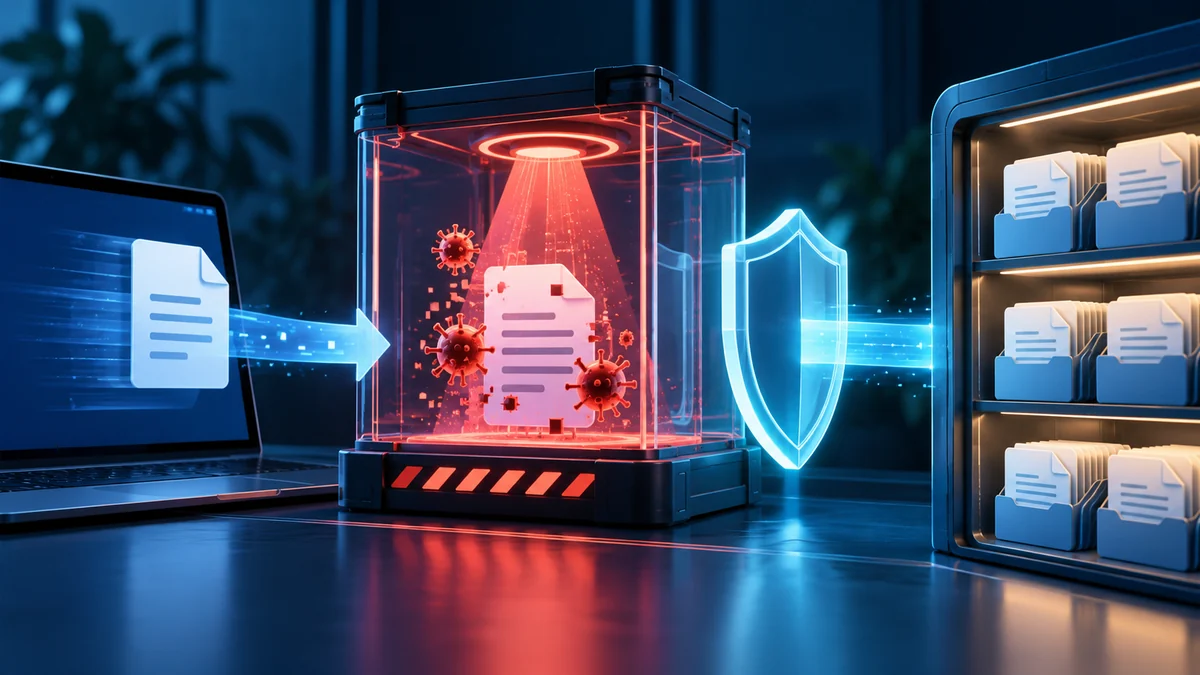
파일은 공개 경로 밖 격리 저장소에 먼저 두고, 크기·확장자·실제 파일 형식·압축 해제 한도를 검증합니다. 검사 작업은 독립된 제한된 환경에서 실행하고 결과가 깨끗할 때만 다운로드·미리보기 권한을 엽니다. 검사 실패, 시간 초과, 엔진 장애를 모두 '검사 완료'로 취급하지 않습니다. 사용자에게는 업로드됨·검사 중·사용 가능·거부됨의 상태를 구분해 알립니다.
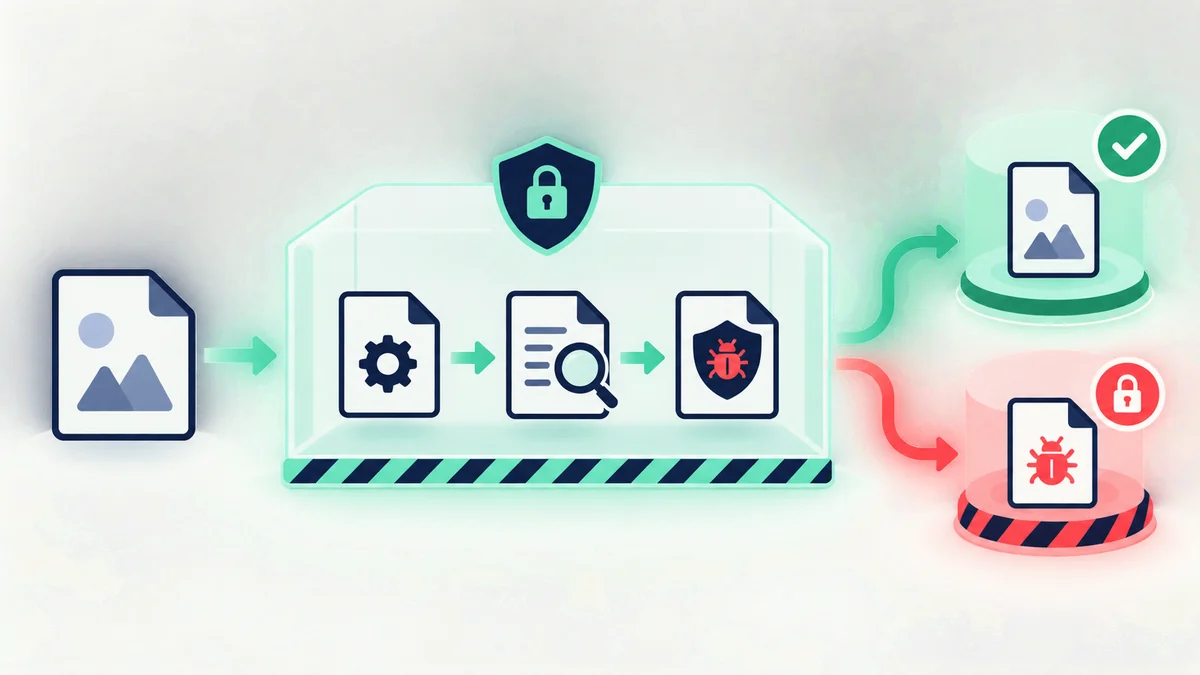
현장에 적용해 보면
협력사가 도면을 올렸는데 스캔 엔진이 잠시 응답하지 않습니다. 시스템은 파일을 그대로 격리하고 '검사 대기'로 보여 줍니다. 사용자가 링크를 공유해도 받는 사람은 검사 전 파일을 열 수 없습니다. 악성으로 판정되면 운영자에게 해시와 업로더, 영향 범위를 알리되 원본 파일을 일반 관리자 화면에 직접 노출하지 않습니다.
놓치기 쉬운 점
바이러스 스캔은 만능이 아니며 새 위협을 모두 탐지하지 못합니다. 파일명 정규화, 다운로드 시 안전한 콘텐츠 헤더, 이미지·문서 변환 작업의 격리도 필요합니다. 검사 결과 캐시를 쓸 때는 파일 해시와 검사 엔진 버전을 함께 묶어야 합니다.
도입 전 점검
- 검사 전 파일이 공개 URL로 접근되지 않는가
- 검사 실패와 검사 통과를 명확히 구분하는가
- 미리보기·변환도 제한된 환경에서 수행하는가
참고 자료: OWASP File Upload Cheat Sheet
#파일업로드 #악성파일 #격리 #보안검사 #OWASP #문서보안 #웹보안 #멀웨어 #업로드보안 #서비스보안