기업 고객이 ‘우리 회사 계정으로 로그인하게 해주세요’라고 요청하면 SSO 연동을 떠올립니다. 그런데 첫 로그인이 성공한 뒤에도 운영 질문은 남습니다. 입사자는 언제 앱 계정을 받는가? 부서가 바뀌면 기존 프로젝트 권한은 사라지는가? 퇴사자는 이미 열어 둔 세션으로 계속 들어올 수 있는가? 로그인을 통합하는 일과 계정의 생애를 관리하는 일은 서로 다릅니다.
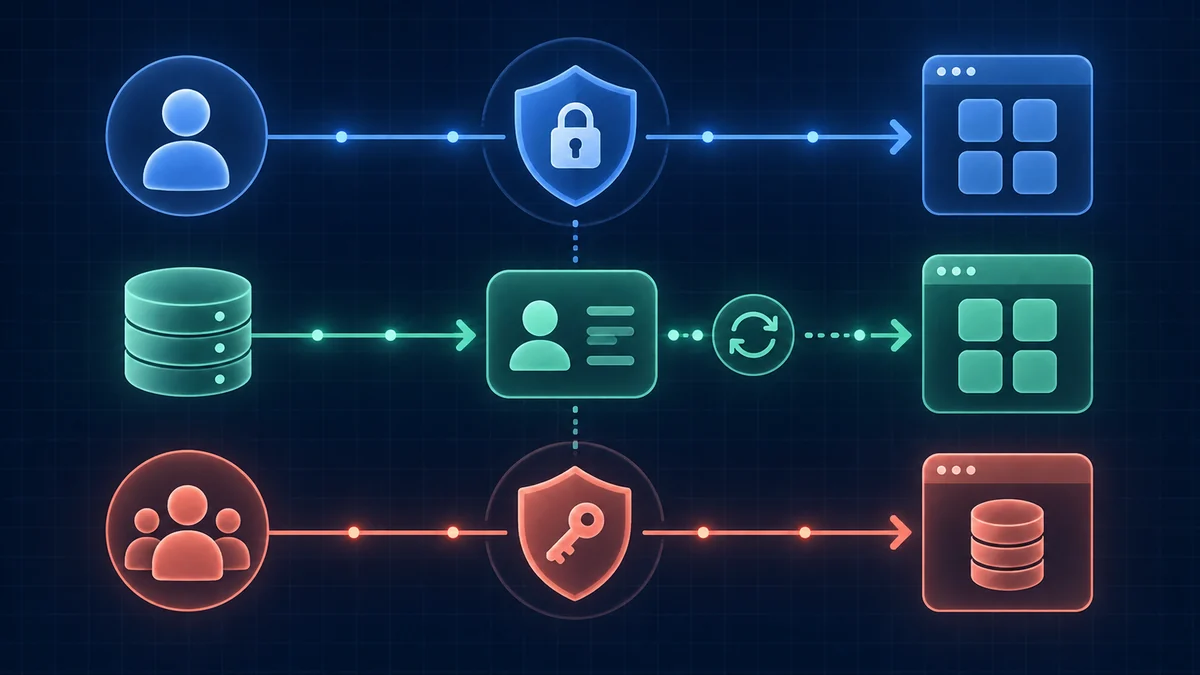
SSO, 프로비저닝, 앱 권한을 나눠 생각한다
SSO는 사용자가 누구인지 확인하고 로그인 절차를 연결합니다. SCIM은 외부의 신뢰할 수 있는 계정 관리 시스템이 SaaS에 사용자와 그룹을 생성·수정·비활성화하는 표준 인터페이스입니다. 그리고 앱 내부 권한은 로그인한 사용자가 어떤 고객사 문서와 작업을 볼 수 있는지 결정합니다. 세 기능을 하나의 ‘기업 로그인’ 기능으로 묶어 보면 퇴사 후 남는 계정이나 부서 이동 뒤 쌓인 권한을 놓치기 쉽습니다.
Microsoft의 SCIM 지원 문서는 사용자·그룹의 생성, 속성 동기화, 비활성화를 계정 수명주기 자동화의 범위로 설명합니다. 반면 인증 토큰을 받았다는 이유만으로 SaaS의 모든 권한을 자동 부여해 주는 것은 아닙니다. 그룹을 앱 역할로 매핑하는 규칙과 테넌트 경계는 제품이 정해야 합니다.
사람을 이메일 주소 하나로 식별하지 않는다
회사 이메일은 변경될 수 있습니다. 이름이 바뀌거나 도메인을 바꾸는 경우도 있습니다. 동기화 대상의 안정적인 외부 식별자와 SaaS 내부의 사용자 ID를 연결하고, 이메일은 수정 가능한 속성으로 취급하는 편이 안전합니다. 같은 이메일로 퇴사자가 재입사할 때 과거의 접근권한을 무심코 되살리지 않도록 재활성화 정책도 정합니다. ‘기존 계정을 다시 열 것인가, 새 계정을 만들 것인가’는 감사 기록과 업무 데이터 소유권에 영향을 줍니다.
초기 동기화에서는 이미 사람이 수동으로 만든 계정과 새 SCIM 계정이 충돌할 수 있습니다. 이름이나 이메일이 같다는 이유만으로 자동 병합하지 말고, 일치 기준과 사람이 검토할 예외 경로를 만듭니다. 다른 기업 고객의 계정끼리 같은 이메일을 쓰는 경우까지 생각하면 테넌트 ID가 식별과 접근 검사에 반드시 포함돼야 합니다.
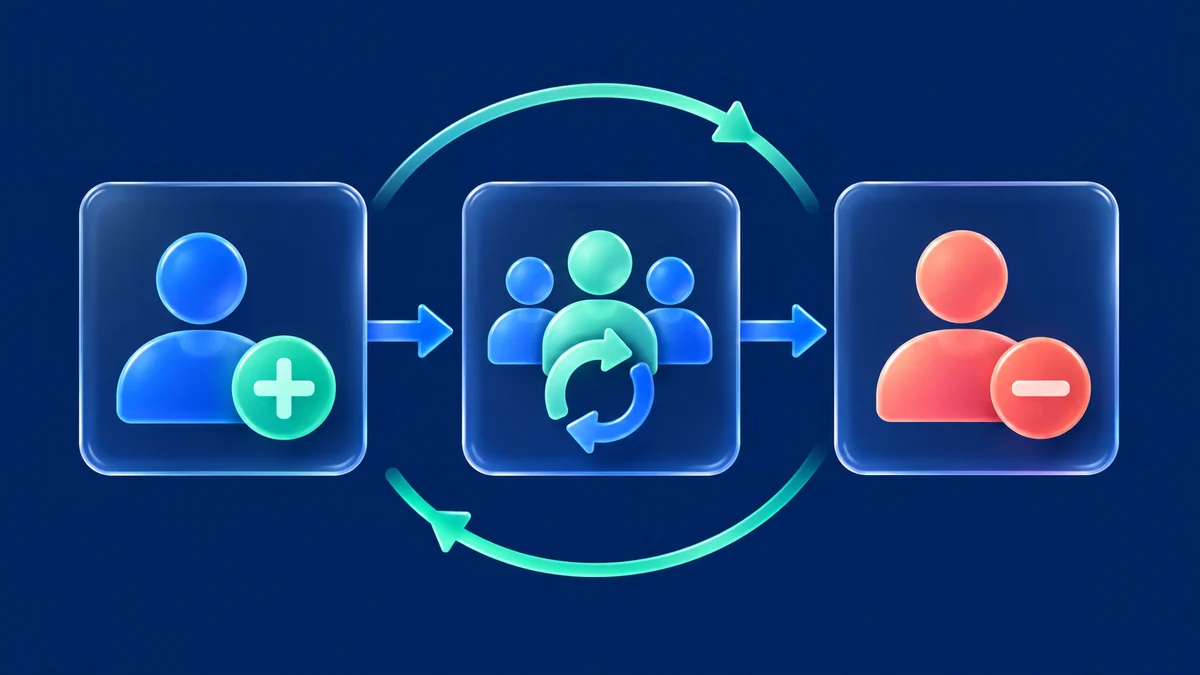
이동과 퇴사는 ‘삭제’ 버튼 하나가 아니다
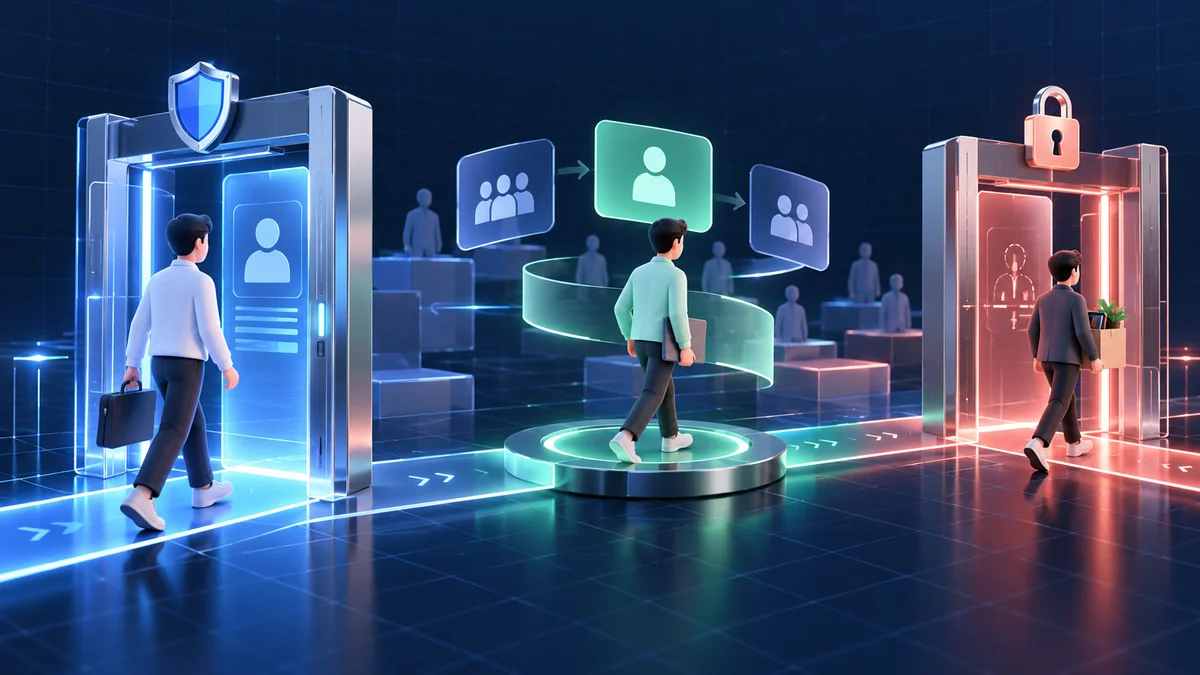
부서가 바뀌면 새 그룹을 추가하는 동시에 이전 그룹에서 빠졌는지 확인합니다. 그룹 동기화가 지연되거나 실패하면 이전 권한과 새 권한이 동시에 남을 수 있습니다. 민감한 역할은 그룹 변경만 기다리지 말고 앱에서 직접 접근을 차단할 수 있어야 합니다. 퇴사에는 계정 비활성화, 기존 세션 처리, API 토큰·개인 발급 키, 예약 작업의 소유권 이전이 따라옵니다. 업무 기록을 보존해야 한다고 로그인 가능 상태까지 유지할 이유는 없습니다.
Microsoft의 프로비저닝 동작 안내는 초기 및 증분 동기화와 범위 설정, 비활성화 과정을 구분합니다. 따라서 제품은 ‘이벤트를 받았는가’만이 아니라 ‘목표 상태에 도달했는가’를 확인해야 합니다. 동기화가 중단되면 마지막 성공 시각과 실패 대상 수를 운영자가 볼 수 있어야 합니다.
운영 가능하게 만드는 최소 장치
SCIM 요청은 재시도될 수 있으므로 동일한 외부 사용자에 대한 반복 생성·수정이 중복 계정을 만들지 않도록 합니다. 관리자 화면에는 연결 상태, 동기화 오류, 외부 ID와 내부 ID의 매핑, 마지막 변경 근거를 보여줍니다. 고객 IT 담당자가 수동으로 일시 정지했을 때도 다음 동기화가 그 결정을 되돌릴지 정책을 정해야 합니다. 계정 시스템이 일시적으로 멈춰도 SaaS가 무조건 열려 있어도, 무조건 닫혀 있어도 위험할 수 있어 장애 시 동작을 합의합니다.
도입 전 점검 질문
- 로그인, 계정 생성, 앱 권한의 책임이 분리돼 있는가?
- 이메일 변경과 재입사에도 안정적인 사용자 매핑이 되는가?
- 부서 이동 시 이전 그룹의 권한이 제거되는가?
- 퇴사 후 세션과 API 토큰도 무효화되는가?
- 동기화 실패와 남은 계정을 주기적으로 대조하는가?
B2B SaaS의 기업 계정 연동은 로그인 화면 한 장이 아닙니다. 사람의 입사부터 퇴사까지 접근권한이 실제 조직 상태를 따라가도록 만드는 운영 계약입니다.
#SSO #SCIM #계정프로비저닝 #퇴사자계정 #B2BSaaS #사용자수명주기 #권한동기화 #IAM #기업로그인 #접근제어