문서 AI에 개인정보를 넣기 전 비식별화 순서
문서 AI를 도입할 때 개인정보를 '모델이 알아서 가려 주겠지'라고 기대하면 입력 단계의 위험을 놓칩니다. 비식별화는 모델 응답 뒤가 아니라 문서 수집, OCR, 저장, 외부 전송 사이 어디에서 할지 먼저 정해야 합니다.
NOTES
모델을 만들고, 웹과 앱을 짓고, 업무를 자동화하며 확인한 것을 기록합니다. 통한 방법만이 아니라 통하지 않았던 시도까지 남깁니다.
TOTAL 5 · AI 보안
문서 AI를 도입할 때 개인정보를 '모델이 알아서 가려 주겠지'라고 기대하면 입력 단계의 위험을 놓칩니다. 비식별화는 모델 응답 뒤가 아니라 문서 수집, OCR, 저장, 외부 전송 사이 어디에서 할지 먼저 정해야 합니다.
외부 모델의 가중치만 내려받았다고 생각해도 로더·설정·토크나이저·사용자 코드가 함께 실행될 수 있습니다. 안전한 파일 형식, 고정된 버전, 해시·서명·출처 증명, 격리 검증과 단계별 배포를 연결하는 실무 절차를 정리합니다.
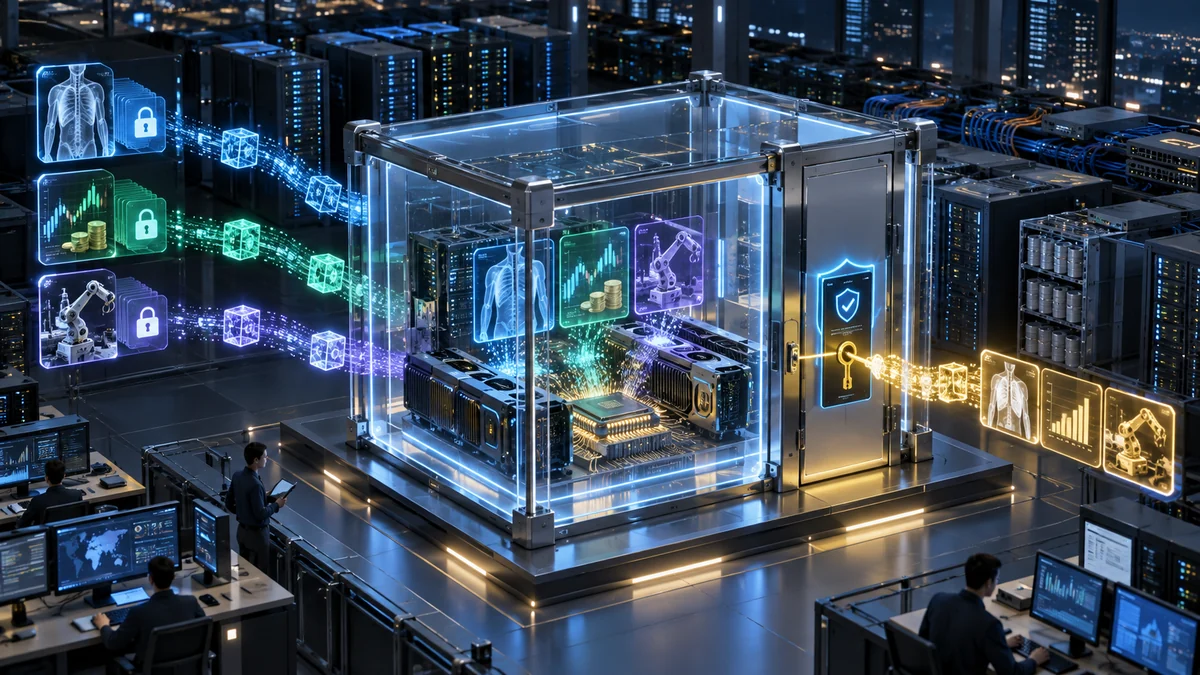
저장·전송 암호화만으로는 AI가 처리하는 순간의 데이터를 보호할 수 없습니다. TEE, 원격 증명, 정책 기반 키 해제와 Confidential GPU를 결합한 신뢰 가능한 AI 추론 구조를 설명합니다.
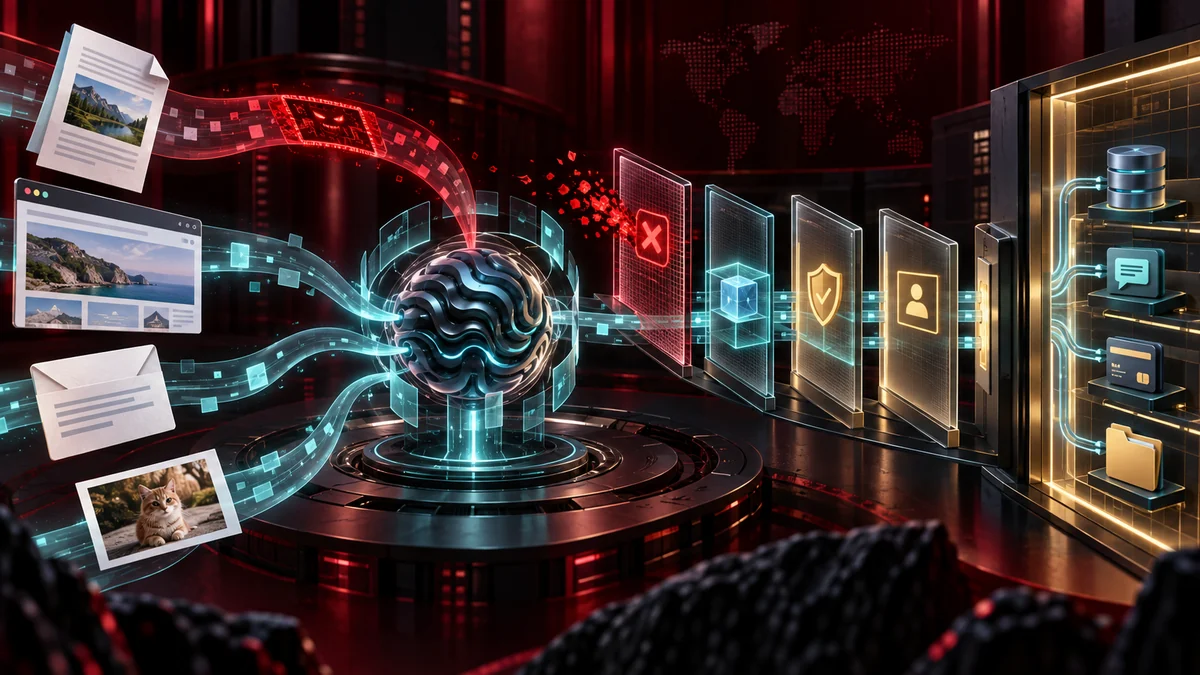
웹페이지·이메일·PDF에 숨은 지시가 AI 에이전트의 도구 호출로 이어질 수 있습니다. 외부 콘텐츠와 명령을 분리하고, 출처 추적·권한 축소·행동 검증·사람 승인을 결합하는 실전 방어 구조를 설명합니다.
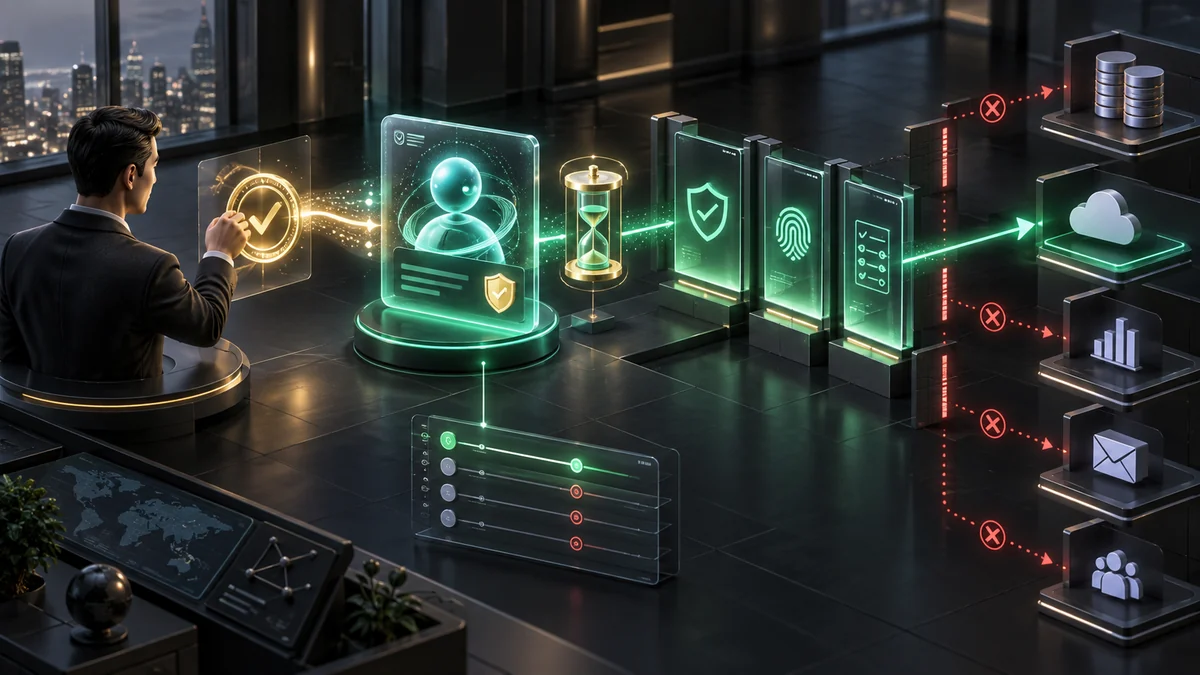
AI 에이전트가 회사 시스템을 사용하려면 고유한 신원과 작업 단위의 제한 권한이 필요합니다. 사람 계정 공유의 위험부터 위임·단기 토큰·승인·감사·폐기까지 기업용 권한 구조를 설명합니다.